Depuis le 29 octobre 2026, nous recevons à Douai des appels d’entreprises dont le NAS Synology vient d’être chiffré. Les fichiers ne s’ouvrent plus. Ils portent tous une nouvelle extension, et un fichier read-me3.txt réclame une rançon en bitcoins. Il s’agit du ransomware C3RB3R, une variante de la famille Cerber, qui vise directement les NAS Synology accessibles depuis Internet.
Cet article s’adresse à deux lecteurs. Celui dont le NAS est déjà touché, qui doit agir dans les minutes qui viennent. Et celui dont le NAS fonctionne encore, qui a quelques heures pour fermer la porte. Dans les deux cas, lisez la partie qui vous concerne jusqu’au bout avant de toucher à quoi que ce soit.
Comment savoir si votre NAS Synology est touché par le ransomware
Les signes ne laissent pas de doute :
- vos fichiers ne s’ouvrent plus depuis les postes ni depuis File Station ;
- ils ont été renommés avec l’extension .L0CK3D (avec un zéro, parfois écrit LOCK3D) : devis.pdf devient devis.pdf.L0CK3D ;
- un fichier read-me3.txt est apparu dans chaque dossier, avec le titre « C3RB3R INSTRUCTIONS ».
Le virus ne vient pas d’un poste de travail infecté. Les attaquants entrent directement dans le NAS par des failles de son système, DSM, quand le NAS est joignable depuis Internet (accès QuickConnect, ports ouverts sur la box) et que ses mises à jour n’ont pas été faites.
Votre NAS est touché : les 3 premiers gestes
1. Débranchez le câble réseau, sans éteindre le NAS
Retirez le câble réseau (RJ45) à l’arrière du NAS. C’est tout. N’éteignez pas le NAS, ne le redémarrez pas, ne lancez aucune mise à jour, ne retirez aucun disque.
Pourquoi ne pas éteindre ? Parce que tant que le virus tourne, sa clé de déchiffrement se trouve dans la mémoire du NAS. Un script permet de geler le virus et de récupérer cette mémoire, donc la clé. En octobre 2026, des victimes ont ainsi déchiffré tous leurs fichiers sans payer. Cette chance existe seulement si le NAS est pris en charge rapidement : elle disparaît dès qu’il est éteint, redémarré, ou dès que le virus a terminé son travail.
Appelez donc un professionnel tout de suite. Si personne n’est joignable et que vous voyez vos fichiers continuer à se faire renommer, éteindre le NAS limite les dégâts : vous perdez la piste de la clé, mais vous protégez ce qui n’est pas encore chiffré.
2. Ne supprimez rien
Gardez le fichier read-me3.txt, quelques fichiers chiffrés et les journaux du NAS. Ne réinitialisez pas le NAS et ne reconstruisez pas le volume. Tout cela sert à l’analyse, à la plainte et à la récupération.
3. Faites une image brute des disques
Avant toute tentative de récupération, on copie les disques octet par octet sur un autre support. On travaille ensuite sur cette copie, jamais sur les disques d’origine. Cette image a une deuxième utilité : si les pirates sont un jour arrêtés et leurs clés publiées, elle permettra de déchiffrer vos fichiers. À ce jour, aucun outil de déchiffrement public n’existe pour C3RB3R. Gardez l’image en lieu sûr.
Ce qu’on peut encore récupérer
Tout dépend de ce qui existait avant l’attaque :
- Une sauvegarde hors du NAS (disque externe débranché, autre site) : c’est la voie la plus simple. Vérifiez d’abord qu’elle date d’avant l’attaque.
- Des instantanés (snapshots) antérieurs à l’attaque : s’ils n’ont pas été supprimés, ils permettent de revenir en arrière.
- Des copies sur les postes : dossiers synchronisés avec Synology Drive, pièces jointes encore dans les e-mails.
- Rien de tout cela, mais un volume en Btrfs : à partir de l’image brute, un logiciel de récupération comme ReclaiMe File Recovery peut retrouver une partie des fichiers d’origine. Sur 2 NAS clients, nous avons ainsi récupéré entre 30 et 40 % des fichiers.
Côté démarches : déposez plainte, signalez l’attaque sur cybermalveillance.gouv.fr, et si le NAS contenait des données personnelles (clients, salariés, patients), notifiez la CNIL dans les 72 heures. Payer la rançon ne garantit pas de récupérer vos fichiers.
Votre NAS n’est pas touché : à faire aujourd’hui
Coupez l’accès à distance
Tant que la mise à jour n’est pas faite, votre NAS ne doit plus être joignable depuis Internet :
- dans DSM, Panneau de configuration > Accès externe : désactivez QuickConnect si vous n’en avez pas un besoin réel ;
- sur votre box ou votre routeur : supprimez les redirections de ports vers le NAS et désactivez l’UPnP, qui ouvre des ports sans vous le demander.
Mettez DSM à jour
Deux avis de sécurité Synology sont en cause. Le premier, Synology-SA-24:20, corrige depuis fin 2024 une faille critique notée 9,8 sur 10. C’est celle que Synology désigne. Le second, Synology-SA-26:13, publié le 18 septembre 2026, corrige deux autres failles critiques, elles aussi notées 9,8 sur 10. Ce sont celles que les chercheurs en sécurité ont retrouvées dans les attaques. Synology l’indique clairement : il n’existe aucun contournement, seule la mise à jour protège.
Vérifiez votre version dans Panneau de configuration > Centre d’infos. Pour être protégé des deux avis, il vous faut au minimum :
- DSM 7.4 : version 7.4-90075 ;
- DSM 7.3 : version 7.3.2-86009-4 ;
- DSM 7.2.2 : version 7.2.2-72806-9 ;
- DSM 7.2.1 : version 7.2.1-69057-12.
Votre NAS ne peut pas dépasser DSM 7.1 ou 6.2 ? Il ne reçoit pas le correctif de septembre 2026. Il ne doit plus jamais être exposé à Internet, et son remplacement est à prévoir.
Aucune mise à jour proposée ? Installez-la à la main
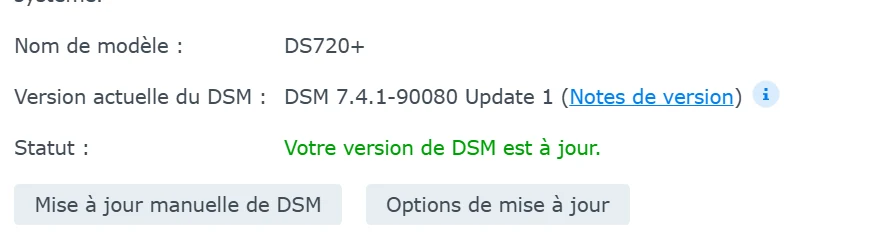
Il arrive que DSM affiche « votre système est à jour » alors qu’une version corrigée existe. Dans ce cas, on télécharge le fichier de mise à jour (un fichier .pat) sur le site de Synology et on l’installe soi-même. Faites une sauvegarde avant de commencer.
Étape 1. Relevez le modèle exact de votre NAS dans Panneau de configuration > Centre d’infos (par exemple DS220+).
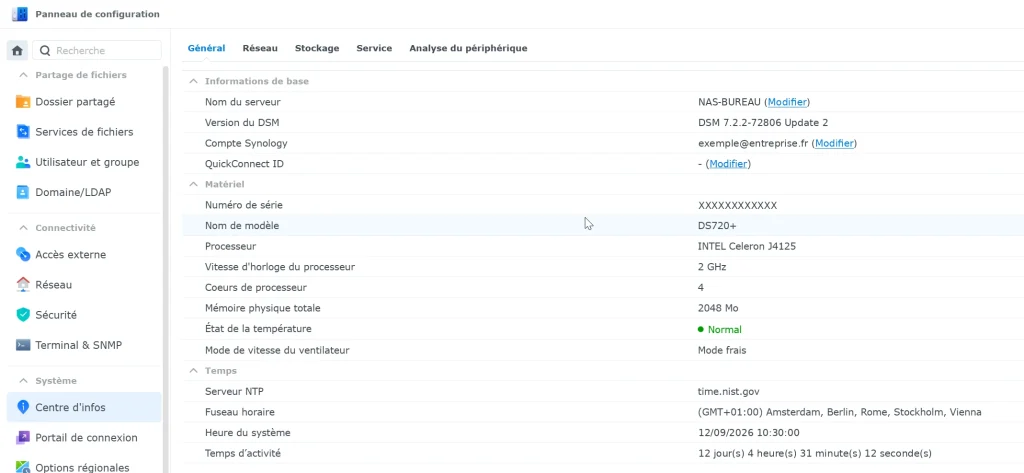
Étape 2. Rendez-vous sur le centre de téléchargement Synology, choisissez votre modèle, puis l’onglet Système d’exploitation.
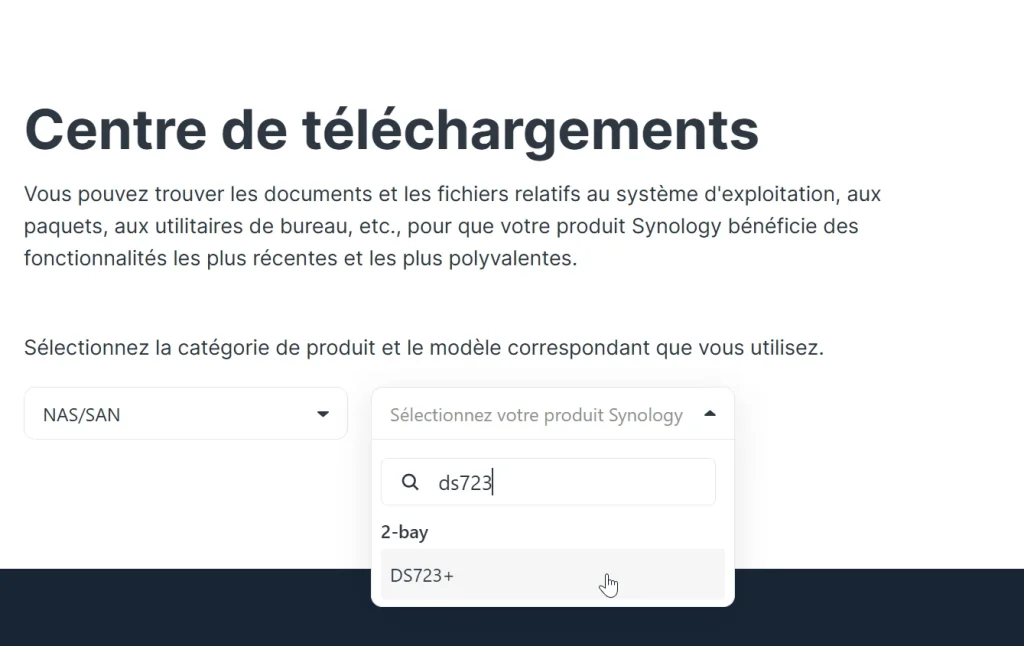
Étape 3. Téléchargez le fichier .pat de la dernière version de DSM proposée pour votre modèle.
Étape 4. Dans DSM, ouvrez Panneau de configuration > Mise à jour et restauration, puis cliquez sur Mise à jour manuelle de DSM.
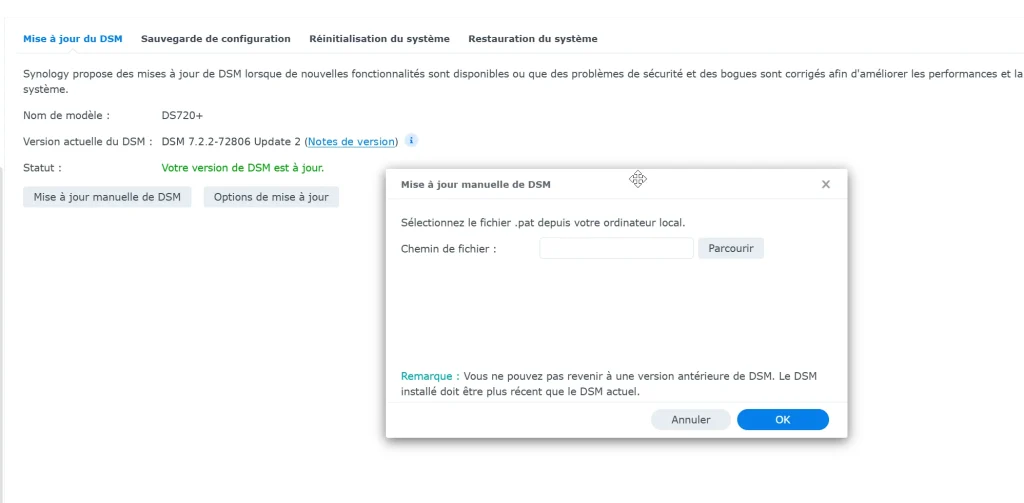
Étape 5. Cliquez sur Parcourir, sélectionnez le fichier .pat, validez. Le NAS installe la mise à jour puis redémarre. Laissez-le faire sans le débrancher ni l’éteindre.
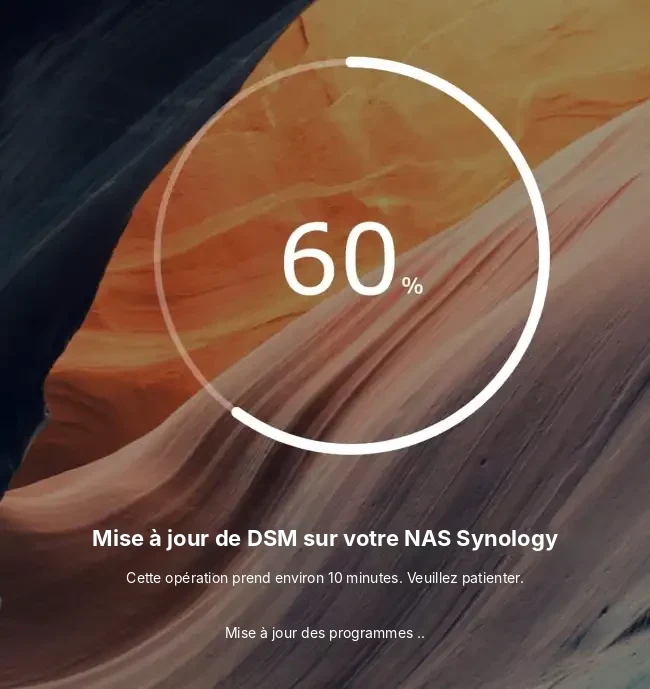
Étape 6. Une fois le NAS redémarré, retournez dans Mise à jour et restauration et vérifiez que la nouvelle version s’affiche.
Une sauvegarde que le virus ne peut pas atteindre
Ce ransomware chiffre tout ce qui se trouve sur le NAS, y compris les sauvegardes rangées dessus. Une sauvegarde utile est une sauvegarde qu’il ne peut pas toucher. C’est le principe de la règle 3-2-1.
Hyper Backup sur un disque externe débranché
Si vous n’avez pas de contrat de sauvegarde, faites au moins ceci : une fois par mois, branchez un disque USB sur le NAS, lancez une sauvegarde avec Hyper Backup (l’application de sauvegarde fournie par Synology), puis débranchez le disque et rangez-le. Un disque débranché est hors d’atteinte. Une fois par mois reste raisonnable et vous évite de tout perdre.
Les instantanés immuables, en deux mots
Un instantané est une photo de vos dossiers à un instant donné. Le NAS en prend, par exemple, une par jour. Immuable veut dire que personne ne peut l’effacer pendant une durée que vous fixez, disons 14 jours : ni vous, ni un pirate qui aurait pris le contrôle du compte administrateur. En cas d’attaque, on revient à la photo de la veille. Cette fonction existe sur les NAS compatibles en DSM 7.2 et plus, avec un volume en Btrfs, si l’espace disque le permet.
La liste de sécurisation de votre NAS Synology
Une fois la mise à jour faite, voici les réglages que nous appliquons sur les NAS de nos clients :
- Vérification en 2 étapes (2FA) sur tous les comptes, pas seulement sur celui de l’administrateur.
- Comptes « admin » et « guest » désactivés. Ce sont les premiers noms que les robots essaient.
- HTTPS obligatoire : redirection automatique de HTTP vers HTTPS dans les paramètres réseau de DSM.
- Ports par défaut changés (5000 et 5001). Cela ne bloque pas un pirate déterminé, mais écarte une bonne partie des robots.
- Des rôles séparés. Un compte administrateur nominatif, réservé à l’administration. Des comptes utilisateurs ordinaires pour monter les lecteurs réseau sur les postes : n’utilisez jamais le compte administrateur pour cela. Chaque utilisateur n’accède qu’aux dossiers dont il a besoin.
- 3 tentatives, puis blocage. Activez le blocage automatique : après 3 échecs de connexion, l’adresse IP est bannie. Pas de panique si vous vous bloquez vous-même : un appui de 4 secondes sur le bouton RESET à l’arrière du NAS réinitialise le mot de passe administrateur et les réglages réseau, sans toucher aux données. Il faut simplement être devant le NAS.
- Un pare-feu avec des règles strictes. On autorise le réseau local, on limite les services ouverts vers l’extérieur (Synology Drive par exemple) aux adresses situées en France, et on refuse tout le reste.
- Accès à distance par VPN plutôt qu’en ouvrant des ports sur la box.
- Applications inutiles supprimées. Container Manager (Docker), Web Station ou PHP ont été cités comme portes d’entrée dans cette vague. Si vous ne vous en servez pas, désinstallez-les.
- Mises à jour de sécurité automatiques activées dans Mise à jour et restauration.
- SSH et Telnet désactivés quand personne n’en a besoin, et SMB1 désactivé (protocole minimum SMB2).
- Alertes par e-mail configurées : connexions suspectes, espace disque, échec de sauvegarde. Un NAS qui prévient vaut mieux qu’un NAS qu’on découvre chiffré.
- Des mots de passe solides et uniques, rangés dans un gestionnaire de mots de passe.
Besoin d’aide avec votre NAS ?
Votre NAS est chiffré, ou vous voulez qu’on vérifie le vôtre avant qu’il le soit ? Un humain décroche au 03 27 94 67 60, du lundi au vendredi, de 9h à 12h et de 14h à 18h. Pas de serveur vocal, pas de ticket à ouvrir. Nous rappelons sous 4h ouvrées et intervenons sur site en moins de 4h dans le Douaisis.
Dakara, c’est une équipe de 4 personnes basée à Douai, au 43 rue Saint-Michel, depuis 2007. Nous prenons en charge la sécurité informatique, la sauvegarde de vos données et le dépannage informatique des entreprises et collectivités des Hauts-de-France.